Китай ВПС і downstream liability (2026): geo-risk bulk-assets у Bubble після генерації через BIAIG
Після SPC Fa Fa〔2026〕No. 10 (7 вер. 2026) ланцюг відповідальності для збережених AI-assets у Bubble — не те саме, що US vendor-litigation (Midjourney). Memo: що логувати, як читати geo/hosting і де залишаються прогалини для BIAIG fallback.
Контекст для Bubble-розробника
7 вересня 2026 Верховний народний суд КНР опублікував 《关于依法审理涉人工智能纠纷案件的意见》 (法发〔2026〕10号) — перші національні судові орієнтири щодо цивільних спорів з AI (24 статті). Це не заміна вашого workflow на Bubble, але змінює те, як оцінюють ланцюг після генерації: хто зберігає URL/files, хто відкриває публічний доступ, які preventive measures були. Поруч із цим: ByteDance–MPA guardrails на Seedream/Seedance: yield. Поруч із цим: ByteDance–MPA guardrails на Seedream/Seedance: yield.
Публічні summaries описують:
- fault-based підхід за Цивільним кодексом;
- multi-factor allocation copyright liability між AI developers, service providers і users, коли output порушує існуючі works;
- адаптований notice-and-takedown для generative-AI providers (зокрема зупинка generation і block related prompts після qualified notice);
- підвищені evidentiary очікування (prompt design, similarity, у частині defenses — training-data disclosure).
Важливо: Opinions свідомо не закривають питання copyrightability AI outputs і чи unauthorized training — на відміну від правил downstream infringement allocation, які описані.
Чим це не Midjourney litigation (2026)
У США Disney et al. v. Midjourney (C.D. Cal., filed 2025, discovery 2026) фокус на vendor-centric direct/secondary copyright theories, training/output під US law; Midjourney ToS зміщують ризик через disclaimers, caps, user indemnification.
Китайський пакет 2026 — інша юрисдикція і інший акцент: layered downstream allocation + gen-AI notice duties + практика до 2026 (Guangzhou / Hangzhou Internet Courts), де platform operators могли нести liability за user-generated infringing images, якщо не вистачало control safeguards, commercial benefit, preventive measures — включно з видаленням збережених generated images і LoRA models.
Для Bubble-оператора це не «той самий кейс, інша країна», а інший compliance surface: ви частіше в ролі storage/delivery layer, ніж upstream trainer.
BIAIG → Bubble: де проходить ризик
Editorial model (internal): BIAIG — generation layer; Bubble — storage/delivery (file fields, public URLs, CDN).
За публічною документацією Bubble, default hosting — US AWS, файли через Cloudflare CDN (cdn.bubble.io). Acceptable Use Policy: app operator зобов’язаний дотримуватись applicable laws (IP, privacy, export controls); платформа може suspend/remove.
Bulk-assets після генерації — саме те, що downstream guidance і китайська судова практика часто прив’язують до stored/disseminated copies, не лише до «ще раз згенерувати». Про це окремо: Meta @-reference removal: міграція ref-пайплайнів. Про це окремо: Meta @-reference removal: міграція ref-пайплайнів.
Scout pass: первинних публічних джерел для конкретики BIAIG fallback routing або окремих Merchant clauses у цій нотатці не знайдено. Будь-яке з’єднання BIAIG ↔ geo routing у workflow — editorial/internal, поки не додані primary sources.
«China VPS» і geo-risk — без магії маршруту
Mainland VPS/hosting зазвичай тягне ICP filing/licensing для public web services і domestic content-regulatory context. Це не те саме, що default US Bubble hosting — але offshore hosting не обнуляє exposure, якщо:
- контент access/enforcement стосується Китаю;
- обробляються Chinese personal data з cross-border flows (PIPL/CBDT; certification measures з 1 січня 2026 за secondary summaries).
Open question (чесно): чи фізичне збереження на mainland VPS vs US Bubble матеріально підвищує copyright/content-security exposure для тих самих URLs — залежить від facts і classification (generative-AI «provider» vs information-storage / network-dissemination ISP). SPC Opinions центрують developers/providers/users у generation chains; до 2026 cases змішували platform + generation features.
Fallback routing (BIAIG або інші internal routers) до offshore-generated assets для CN users — legal effect у Scout packet не верифікований; не будуйте compliance лише на «обійшли mainland disk».
Що документувати в workflow (практичний checklist)
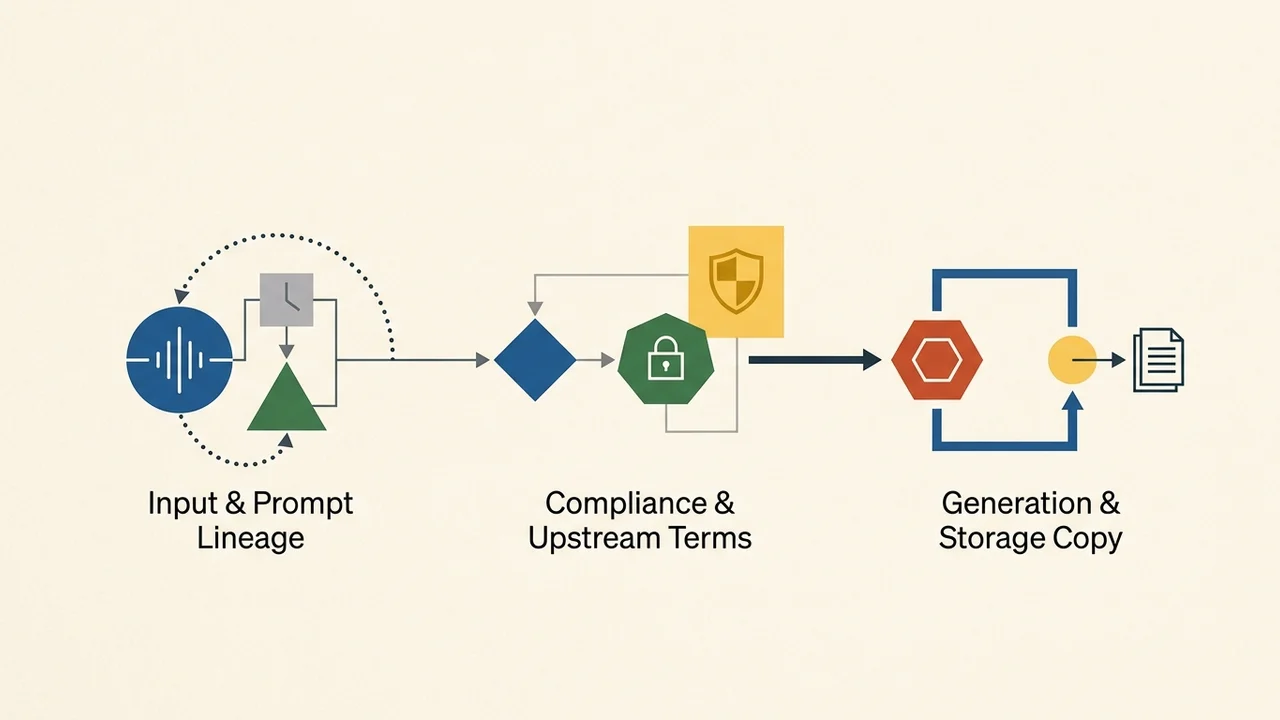
- Prompt lineage — prompt text/version, model/provider id, timestamp, user/account attribution (courts важать technical records; logging зменшує evidentiary gaps — inference, але узгоджено з risk memo).
- Upstream ToS — output license, AUP, indemnification/caps (Midjourney-style не знімає operator duties під Bubble AUP або local law).
- Generation vs storage copy — окремий record: що згенеровано де, що uploaded у Bubble file field, public vs signed URL.
- Labeling/metadata — Interim Measures (2023) Art. 9/12: provider duties incl. deep-synthesis labeling; open question: що якщо labels зняті перед upload у Bubble.
- Notice-and-takedown playbooks — не лише «stop future generation»:
- delete/block stored URLs;
- disable public file links;
- audit bulk exports/backups з тими ж assets. Hangzhou orders включали deletion published infringing images/models (fact з packet).
- Geo routing decisions — document чому CN users бачать який endpoint (performance vs compliance intent), без вигаданих SLA.
- Marketplace/Merchant pattern — Bubble Marketplace Policies показують seller indemnification у частині продуктів; для generated bulk inventory трактуйте себе як first-line compliance, не як passive host.
ISP safe harbor — обережні очікування
Civil Code Art. 1195 safe harbor і IPKEY-матеріали розрізняють cloud/storage ISPs: forward-notice може бути «necessary measure» vs blind takedown. Для pure object storage/CDN, коли operator не генерував контент, але увімкнув public access, застосування в Китаї case-specific — не автоматичний immunity.
Що не робити
- Не продавати Hangzhou/Guangzhou Ultraman-line cases як generic «Bubble precedent» — там specific control facts китайських AI/platform defendants.
- Не припускати, що AI outputs автоматично clean of third-party rights (SPC залишив gap).
- Не підміняти юридичну оцінку routing hack без counsel, особливо коли немає primary docs на BIAIG fallback.
Короткий висновок
Після вересня 2026 китайський вектор — downstream allocation + stored copy enforcement + gen-AI notice duties. US Midjourney line — upstream vendor contract і training/output theories. Bubble-розробник з bulk generated URLs має документований chain (prompt → provider terms → upload → takedown), чітко розділяти generation і hosting, і не переоцінювати geo fallback без verified sources. Про це окремо: Midjourney litigation 2026: vendor risk. Про це окремо: Midjourney litigation 2026: vendor risk.
Primary orientation: SPC announcement 2026-09-07 · Bubble hosting · Bubble AUP