ByteDance–MPA guardrails на Seedream/Seedance: yield і retry bulk-генерації в Bubble через BIAIG
Після MOU MPA (Motion Picture Association) і ByteDance відмови guardrails часто приходять від постачальника, а не з Bubble workflow. Як логувати reject-класи, робити обмежені retry з безпечним перефразуванням і fallback провайдера в BIAIG — без обіцянок 100% yield.
Контекст для bulk у Bubble
У дайджесті з’явився сигнал про guardrails на output моделей Seedream і Seedance у контексті угоди ByteDance–MPA. Публічні джерела уточнюють: MPA тут — Motion Picture Association (Hollywood studios trade group), а не «Model Provider Alliance». У серпні 2026 MPA і ByteDance оголосили MOU щодо guardrails на generative image/video у TikTok, CapCut, Dreamina та суміжних продуктах — у тому числі лінійки на кшталт Seedream 5.0 Pro і Seedance 2.5, з акцентом на захист IP після подій на кшталт cease-and-desist (люди/персонажі, likeness).
Для білдера каталогу це не «нова модель у Bubble», а операційна зміна yield: частина запитів може не дійти до збереженого asset — відфільтровано або заблоковано на рівні постачальника, навіть коли API-ключ валідний і workflow без помилок. Про це окремо: Meta @-reference removal: міграція ref-пайплайнів. Про це окремо: Meta @-reference removal: міграція ref-пайплайнів.
Що публічно відомо про enforcement
Первинні анонси (TikTok Newsroom, CapCut Newsroom) описують набір заходів: блокування prompt, модерація контенту, фільтри проти несанкціонованого likeness/IP, watermarks / C2PA, reporting. Технічні пороги повністю не опубліковані — guardrails evolve.
Для API-інтеграторів BytePlus ModelArk документує два шари: input pre-filter і moderation output. Офіційна порада: класифікувати відмови за структурованими полями помилки, а не лише за HTTP status.
Треті сторони (reseller guides, blogs) додають операційні евристики: відмови до генерації vs після, стохастична різниця при retry, тригери IP/celebrity/audio-dialogue. Це не контрактні факти — перевіряйте на live responses вашого маршруту.
Чому HTTP 403 недостатньо
У bulk-пайплайні типова помилка — записати «403» і зупинити чергу. На практиці 403 може змішувати moderation block, permissions і billing/balance. Для guardrail rejects потрібен окремий reason class у логах.
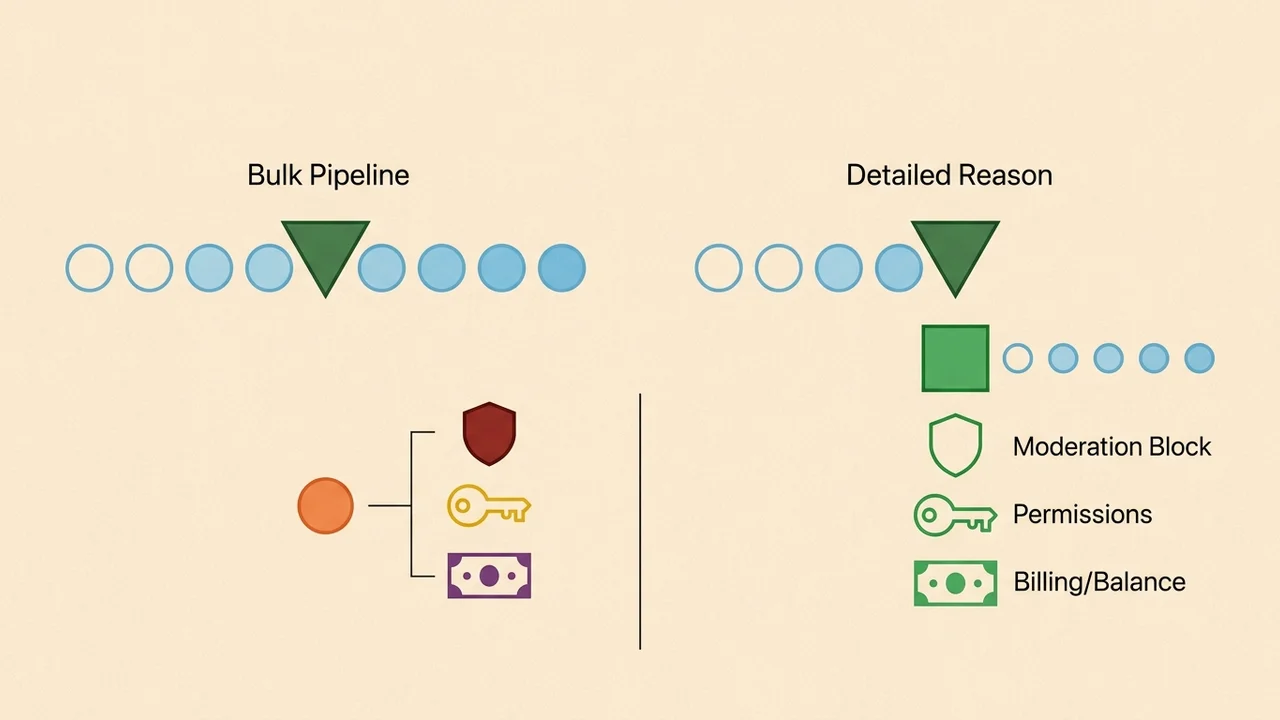
Мінімальний набір полів на спробу (inferred pattern для production bulk):
provider,model,route(direct BytePlus vs proxy/reseller)attempt_index,correlation_id(каталог / SKU / job)- structured
error.code,error.message(як повертає API) phase:input_block|output_block|delivery_denied|unknown_moderation|non_moderation- hash або нормалізований excerpt prompt (без PII у plain text, якщо політика вимагає)
- optional: host flags (
safety.checkContent, NSFW) — якщо ваш reseller їх документує; не гарантують обхід upstream policy
Retry: bounded, policy-compliant, не evasion
Публічна документація не підтримує 100% bulk yield. Один і той самий prompt може іноді пройти, іноді — ні (output-stage, stochastic).
Практична політика retry для BIAIG (Bubble-side AI generation orchestration — внутрішня мітка стеку публічно не стандартизована): Про це окремо: Китай ВПС і downstream liability. Про це окремо: Китай ВПС і downstream liability.
- Класифікуйте відмову: input vs output vs non-moderation.
- Non-moderation (auth, quota, timeout) — backoff, інший ключ/регіон, support; не «переписуй prompt».
- Moderation — обмежений budget (наприклад 1–2 rephrase + 1 alternate model), з safe rephrasing:
- прибрати імена реальних людей, бренди, named characters, «у стилі [celebrity]»;
- замінити на generic descriptors (одяг, композиція, lighting, mood);
- для video — обережно з dialogue/audio prompts (third-party guides часто згадують як trigger).
- Не автоматизуйте агресивні перефразування, схожі на обхід policy — ризик AUP і репутації клієнта.
- Після вичерпання budget — terminal reject з reason class для QA/клієнта.
Alternate provider у BIAIG
Коли Seedream/Seedance стабільно відсікають клас promptів (наприклад catalog «character-adjacent»), bulk має fallback graph: інший approved provider/model у тому ж orchestration шарі BIAIG, з тим самим logging schema. Про це окремо: Midjourney litigation 2026: vendor risk. Поруч із цим: Gemini Nano Banana 2 у.
Важливо: optional host-level safety toggles у деяких resellers не гарантують успіх, якщо upstream output policy terminal — плануйте sub-100% yield на рівні SLA narrative.
Прозорість для клієнта каталогу
Без обіцянок «100% згенеруємо все»:
- звітуйте attempt count, success rate, reject reason classes (aggregated);
- показуйте, скільки позицій потребують human rewrite prompt або manual asset;
- фіксуйте, що після Aug 2026 MOU категорії блоків (IP, likeness) можуть бути релевантнішими для промптів з референсами на стилі/персонажів — точний delta для вашого API-маршруту open question без internal метрик.
Checklist перед наступним bulk-run
- Parser помилок ModelArk/reseller: code/message →
phase+reason_class - Окремі лічильники input_block vs output_block vs billing
- Retry cap + allowlist rephrase rules (без celebrity/brand tokens)
- Fallback provider у BIAIG для terminal moderation
- Client dashboard: yield %, rejects by class, items pending rewrite
Джерела (рівень доказів)
Primary (policy intent): TikTok Newsroom (MPA–ByteDance MOU); CapCut Newsroom (Seedance 2.5 / Seedream 5.0 Pro guardrails); BytePlus FAQ і ModelArk content pre-filter docs.
Secondary (контекст): Variety, The Next Web.
Operational hints (verify live): Segmind error guide; Runware / ReAPI docs про host safety flags.
Рекомендації щодо BIAIG і Bubble workflow — inferred production patterns, доки не верифіковані на ваших endpoint responses.