AI агенти для кодинга поруч із Bubble: де агент, а де редактор і API Connector
Bubble не експортує «код застосунку» — лише візуальний проєкт. Коротка модель меж: що можна доручити ai агент для кодинга (спеки, JSON, тести, MCP-чернетки), а що лишається в редакторі: ініціалізація API Connector, OAuth2, privacy rules і go-live.
Я підключав зовнішні ai для кодинга і Bubble MCP до звичного редагування — і швидко зловив плутанину: хто що «записує». Bubble завжди повертає один і той самий артефакт — візуально редагований застосунок (елементи, data types, workflows, API Connector), а не репозиторій з вихідним кодом. Поки не зафіксуєте систему запису, агент може нагенерувати чернеток, а side effects у live все одно підуть через редактор. Про це окремо: Bubble для фаундера: чеклист bubble.io.
Два офіційні «шляхи» AI в Bubble
- Bubble AI Agent — всередині редактора: план → схвалення → застосування; ті самі Properties, що й ручні правки.
- Bubble MCP (beta, оголошення жовтня 2026) — зовнішні агенти (Claude Code, Codex, Cursor за документованим setup) викликають Bubble tools: API Connector, backend workflows, privacy rules тощо — у межах прав signed-in collaborator і лімітів плану. Поруч із цим: bubble mcp claude і mcp.
Окремо існують загальні coding agents на git-репозиторіях (наприклад, Cursor Cloud Agents): вони сильні в спеках, OpenAPI/Postman JSON, прикладах payload, test plans і документації, але не виконують Bubble runtime, доки ви не підключите Bubble MCP або людина не застосує зміни в редакторі. Про це окремо: AI кодинг для Bubble: ai.
Де агенту безпечно допомагати
Це задачі чернетки / review, без прихованих side effects:
- переклад сторонньої API-документації в чернетку виклику API Connector (URL, method, headers, body templates);
- пропозиція типу auth на рівні collection (з обмеженнями нижче);
- integration spec і acceptance tests;
- ai кодинг sample-параметрів ініціалізації без секретів;
- scaffolding сторінок, workflows, data types через Bubble MCP;
- batch-refactor, описаний plain language;
- збір контексту з тікетів/спеків під час інтеграції.
Де зупиняється агент (редактор або явна server-side політика)
1. Ініціалізація API Connector
Bubble робить реальний outbound request, щоб вивести поля відповіді. Ініціалізація може змінити live-дані зовнішньої системи. Значення параметрів за замовчуванням потрапляють у app source, якщо не позначені Private — секрети треба прибирати після init (API Connector security).
MCP може створювати/оновлювати calls, але в доках: виклики ініціалізують у редакторі; після зміни request — re-initialization. Агент цей крок не замінює — я завжди проходжу init сам у редакторі.
2. OAuth2 у API Connector
Налаштування OAuth2 лишається в редакторі (обмеження MCP).
3. Security posture connector + workflows
Тут я (або свідома політика команди) обираю:
- Use as: Data vs Action;
- метод автентифікації (security dashboard може підсвітити небезпечні патерни для data calls з «None/self-handled» або OAuth2 User-Agent Flow — див. issue details);
- чи чутливі виклики йдуть server-side з privacy enforcement.
4. Privacy rules і авторизація
Privacy rules керують visibility/search/API access, але workflow database writes не обмежені view/search rules так, як auto-binding. Bubble радить server-side Only when на workflows/actions (наприклад, role flags у БД) — privacy rules, conditions.
API workflows: опція Ignore privacy rules when running the workflow — свідоме підвищення привілеїв; агент не повинен увімкнути це «тихо». Data API: окремі Create/Modify/Delete-via-API toggles; admin API token обходить privacy rules (Data API authentication).
5. Production lifecycle
MCP не деплоїть і не мерджить гілки — це людина в редакторі. Запис у live через MCP обмежений (dev read/write; live read-only за таблицею permissions у Bubble MCP).
6. Runtime verification
Чи call працює end-to-end у server context Bubble і чи workflow дотримується intended user — перевіряю в редакторі, Issue Checker, опційно MCP query_logs (у поточних MCP docs; launch-post жовтня 2026 згадував інші обмеження — на publish варто звірити актуальну сторінку).
Практичний workflow для незалежного розробника
| Крок | Хто | Що |
|---|---|---|
| Спека + JSON чернетка | Зовнішній агент / repo | Без секретів, з acceptance criteria |
| Create/update call | MCP або ручне | Перевірити auth type |
| Initialize | Редактор | Несенситивні sample data; прибрати defaults з секретами |
| Use as Data/Action + workflow | Редактор | Only when на writes; без зайвого Ignore privacy rules |
| OAuth2 | Редактор | — |
| Deploy / merge | Редактор | Dev ≠ live |
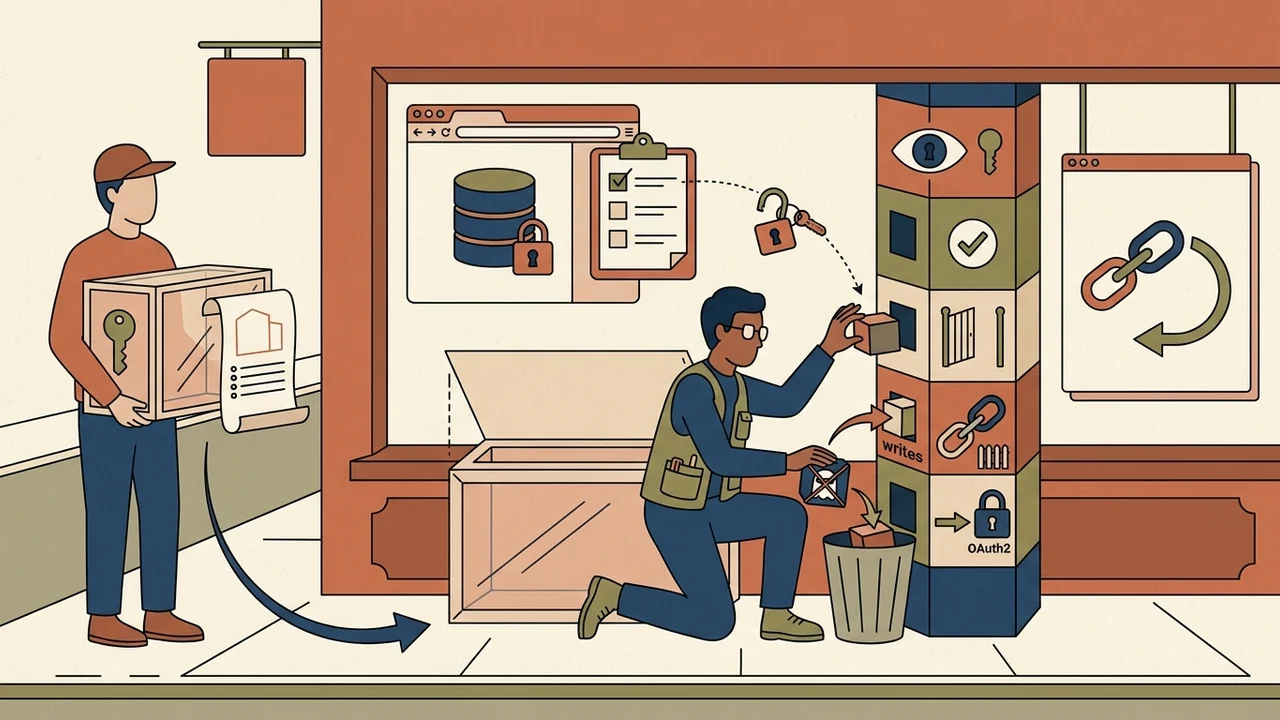
Де агент зупиняється, а візуальний редактор починається: агент пропонує структуру; редактор (і init/security) — system of record для side-effectful інтеграцій, permission model і go-live. Після init виклики з’являються в workflows як actions або dynamic data (workflow actions).
Позиціонування вендора (не бенчмарк)
Публічне порівняння Bubble vs Cursor (blog): engineer-first code vs AI + visual control — корисно для рамки статті, не незалежна оцінка швидкості чи точності.
Відкриті питання (на момент Scout-пакета)
- Чи з’явилась автоматизована init API Connector поза редактором?
- Актуальний шлях Cursor ↔ Bubble MCP (CIMD caveat vs published setup).
- Однакові чи різні security defaults у Bubble AI Agent vs MCP для Private parameters?
ai агент для кодинга прискорює чернетки та документацію; Bubble лишає за мною ініціалізацію, OAuth2, privacy/authorization і deploy. Так менше сюрпризів у live API та БД.
Джерела: Bubble MCP, Bubble AI Agent, The API Connector, Adding calls, Agent 2 launch, Cursor Cloud Agents, Cursor MCP.